Ücretsiz SSL (Let's Encrypt): nasıl kurulur, neden kurulmayabilir?
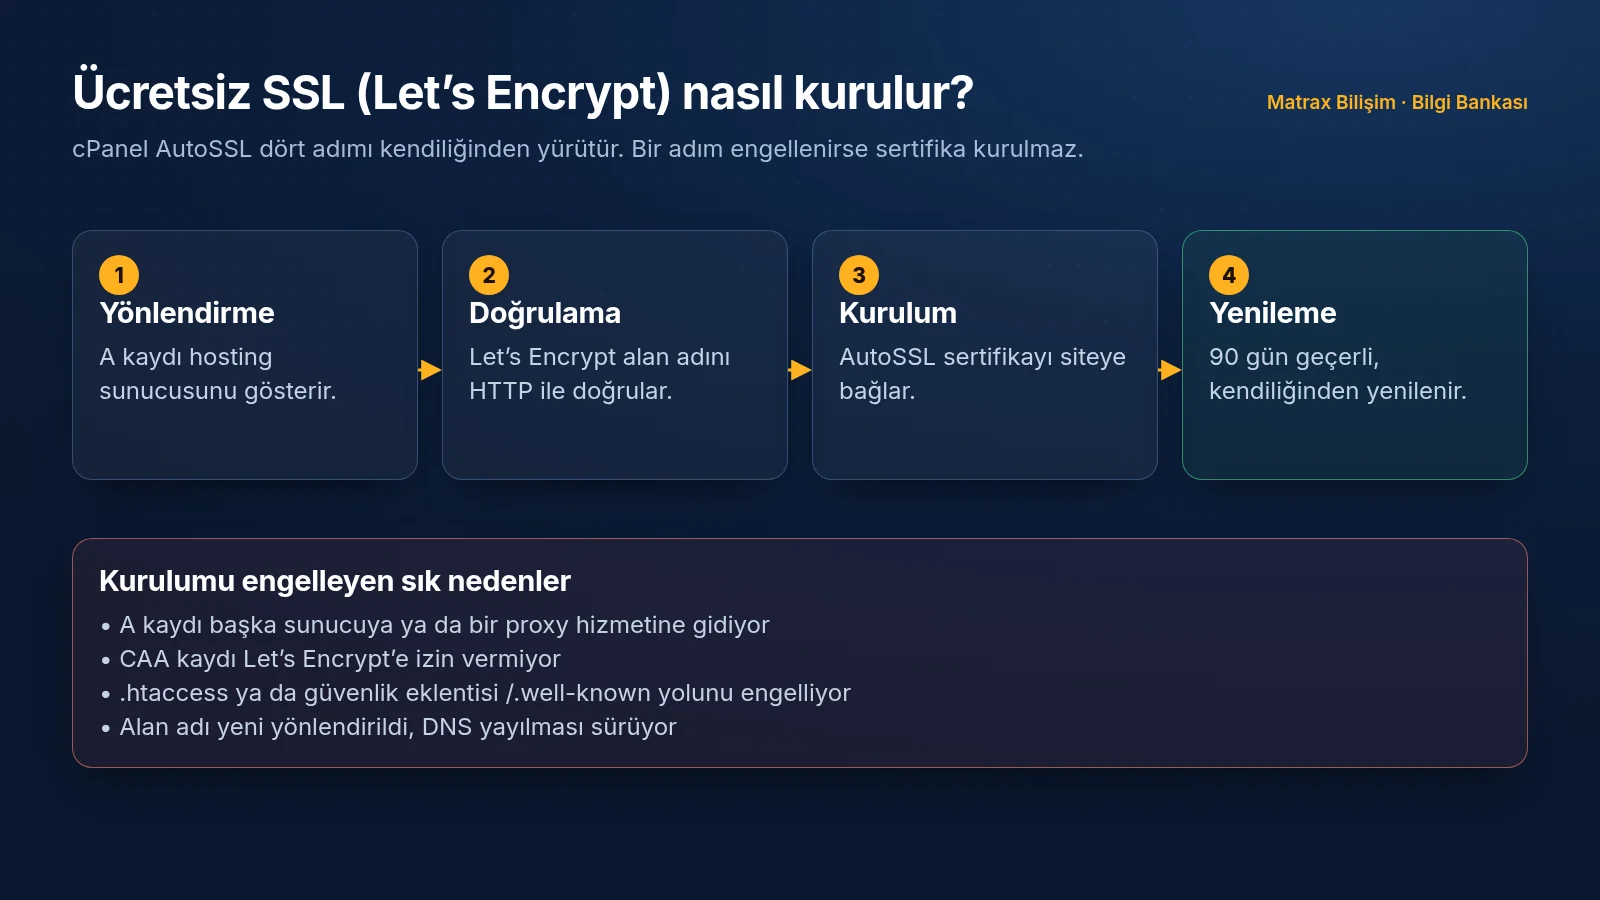
Kısaca: Bütün web hosting paketlerinde Let's Encrypt SSL sertifikası cPanel AutoSSL ile ücretsiz ve kendiliğinden kurulur; sertifika 90 gün geçerlidir ve süresi dolmadan otomatik yenilenir. Sertifika kurulmuyorsa neden çoğunlukla alan adının henüz sunucumuzu göstermemesi, bir CAA kaydı ya da .well-known klasörüne erişimin engellenmesidir.
AutoSSL nasıl çalışır?
Sertifika için başvuru yapmanız ya da ödeme yapmanız gerekmez. AutoSSL, hesabınızdaki ana alan adı, ek alan adları ve alt alan adları için; ayrıca bu adların www. ve mail. gibi yardımcı adları için sertifika ister. Let's Encrypt, sertifikayı vermeden önce alan adının gerçekten bu sunucuya bağlı olduğunu doğrular: sunucuya geçici bir doğrulama dosyası konur ve bu dosya alan adı üzerinden okunabiliyorsa (ya da DNS üzerinden doğrulama yapılabiliyorsa) sertifika düzenlenir.
Sertifika ancak alan adı sunucumuzu gösterdiğinde ve doğrulama engellenmediğinde düzenlenir; yenileme aynı yolla kendiliğinden yapılır.
Sertifikalar 90 gün geçerlidir ve AutoSSL onları süreleri dolmadan yeniler; sizin bir şey yapmanız gerekmez. Let's Encrypt önümüzdeki yıllarda sertifika süresini kademeli olarak kısaltmayı planlıyor; yenileme otomatik olduğu için bu değişiklik de sizin tarafınızda bir işlem gerektirmez.
Sertifika durumunu görme ve AutoSSL'i çalıştırma
cPanelGüvenlikSSL/TLS Durumu
Durum sayfasını açın.SSL/TLS Durumu (SSL/TLS Status) sayfasında hesabınızdaki bütün adlar ve her birinin sertifika durumu listelenir.
Hariç tutulan ad var mı bakın. Bir ad AutoSSL'den hariç tutulmuşsa onu işaretleyip AutoSSL sırasında dahil et (Include during AutoSSL) düğmesine basın.
AutoSSL'i çalıştırın.AutoSSL'i Çalıştır (Run AutoSSL) düğmesine basın. İşlem birkaç dakika sürebilir; ardından sayfayı yenileyin.
Hata ayrıntısını okuyun. Sertifikası olmayan bir adın yanındaki uyarı simgesine tıklayınca doğrulamanın neden başarısız olduğu yazar. Örneğin alan adının başka bir IP adresine çözüldüğünü belirten bir ileti, sorunun DNS'te olduğunu gösterir.
Dikkat: Nedeni gidermeden AutoSSL'i art arda çalıştırmayın. Let's Encrypt kısa sürede çok sayıda başarısız doğrulama denemesini sınırlar; bu sınıra takılırsanız sorunu düzeltseniz bile bir süre beklemeniz gerekir.
AutoSSL sunucuda düzenli aralıklarla kendiliğinden de çalışır; alan adınızı yeni yönlendirdiyseniz sertifika DNS yayıldıktan sonra kendiliğinden gelir. Beklemek istemezseniz yayılma tamamlanınca yukarıdaki adımlarla elle çalıştırabilirsiniz.
Sertifika neden kurulmuyor?
Neden
Nasıl anlaşılır
Çözüm
A kaydı başka bir IP adresini gösteriyor
Hata ayrıntısında sunucumuza ait olmayan bir IP adresi yazar.
A kaydını hosting IP adresinize yönlendirin. Ad sunucusunu ya da A kaydını yeni değiştirdiyseniz yayılmayı bekleyin.
Cloudflare proxy (turuncu bulut) açık
Alan adı Cloudflare'e ait IP adreslerine çözülür.
Kaydı geçici olarak "DNS only" (gri bulut) yapıp AutoSSL'i çalıştırın. Proxy'yi yeniden açınca Cloudflare'de SSL/TLS modunu "Full (strict)" seçin; proxy açıkken yenileme başarısız olursa aynı adımı tekrarlayın ya da Cloudflare'in Origin sertifikasını kullanın.
CAA kaydı Let's Encrypt'e izin vermiyor
DNS'te CAA kaydı var ve içinde letsencrypt.org yok.
Aşağıdaki gibi bir CAA kaydı ekleyin. Hiç CAA kaydınız yoksa bu madde sizi ilgilendirmez.
.well-known klasörü engelli
Doğrulama dosyasına erişilemediği, 403/404 alındığı ya da başka adrese yönlendirildiği yazar.
.htaccess yönlendirmelerine istisna ekleyin; sitenin tamamını parolayla korumayı (Dizin Gizliliği) geçici olarak kaldırın.
www veya alt alan adı DNS'te yok
Yalnız bazı adlar sertifikasız kalır.
Eksik ad için A ya da CNAME kaydı ekleyin; sertifika yalnız çözülebilen adları kapsar.
alanadiniz.com. CAA 0 issue "letsencrypt.org"
.htaccess dosyanızda bütün isteklerin başka bir adrese yönlendirildiği ya da engellendiği kurallar varsa, doğrulama yolunu bu kuralların dışında bırakmak için aşağıdaki satırları dosyanın en üstüne, diğer RewriteRule satırlarından önce ekleyin:
RewriteEngine On
RewriteRule ^\.well-known/ - [L]
Sertifika kurulduktan sonra
Ziyaretçileri HTTPS'e yönlendirin: cPanel'de Alan Adları (Domains) sayfasında ilgili alan adının HTTPS Yönlendirmesini Zorla (Force HTTPS Redirect) anahtarını açın ya da .htaccess ile yönlendirin.
Karışık içeriği giderin: Sertifika kurulu olduğu hâlde tarayıcı "güvenli değil" diyorsa sayfada http:// ile yüklenen kaynaklar vardır (bkz. HTTPS'e geçiş).
Bildirim adresinizi güncel tutun: AutoSSL bir alan adı için sertifika alamaz ya da yenileyemezse cPanel'deki iletişim adresinize bildirim gönderilebilir. Tercihler → İletişim Bilgileri (Contact Information) sayfasındaki adresin güncel olduğundan emin olun.
Yukarıdaki kontrollerden sonra sertifika hâlâ kurulmuyorsa SSL/TLS Durumu sayfasındaki hata metniyle birlikte Teknik Destek'e destek talebi açın.