E-postalarım spam'e düşüyor: SPF, DKIM ve DMARC kurulumu
Kısaca: Alıcı sunucular, iletinin gerçekten alan adınızdan geldiğini SPF, DKIM ve DMARC kayıtlarıyla doğrular; bu kayıtlar eksik ya da hatalıysa e-postalarınız spam klasörüne düşer veya reddedilir. SPF ve DKIM'i cPanel'deki E-posta Teslim Edilebilirliği aracıyla kurarsınız; DMARC kaydını DNS'e sizin eklemeniz gerekir.
Üç kayıt ne işe yarar?
Kayıt
Ne işe yarar
Örnek değer
SPF (TXT, alan adının kendisinde)
Alan adınız adına hangi sunucuların e-posta gönderebileceğini listeler.
v=spf1 +a +mx +ip4:203.0.113.10 ~all
DKIM (TXT, default._domainkey)
Giden her iletiyi dijital olarak imzalar; alıcı bu kayıttaki açık anahtarla imzayı doğrular.
v=DKIM1; k=rsa; p=MIIBIjANBgkq…
DMARC (TXT, _dmarc)
SPF ve DKIM başarısız olursa alıcının ne yapacağını ve raporların nereye gönderileceğini söyler.
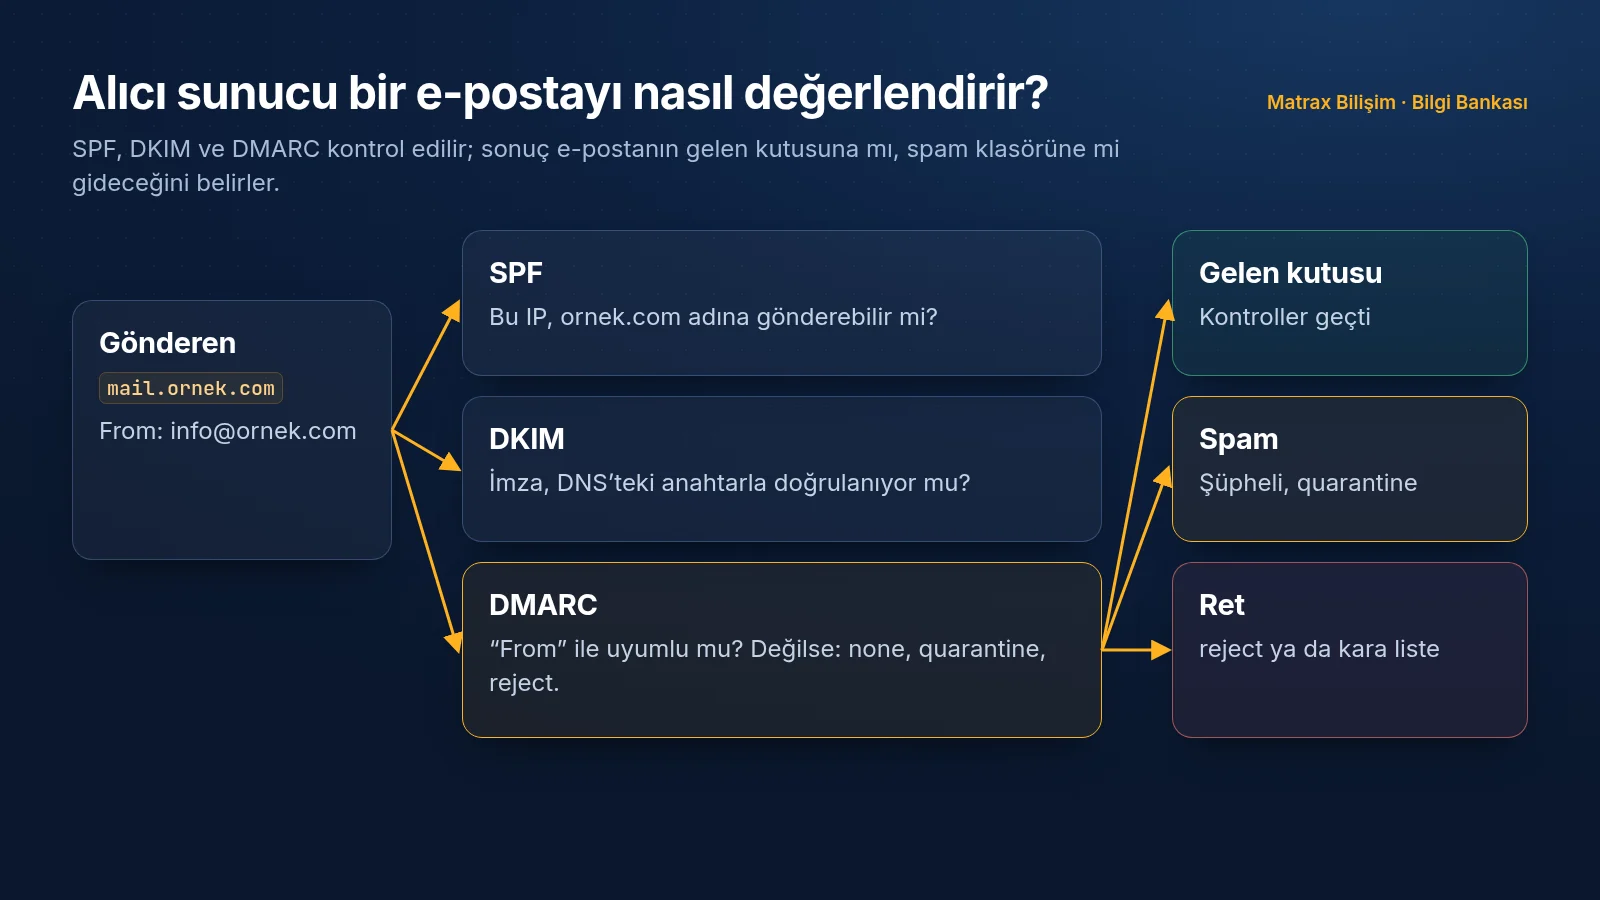
Alıcı sunucu sırasıyla SPF ve DKIM'e bakar, sonucu DMARC politikanıza göre değerlendirir.
Bilgi: Gmail ve Yahoo, Şubat 2024'ten beri bütün göndericilerden en az SPF veya DKIM; toplu göndericilerden (Gmail'de günde 5.000'den fazla ileti) ise SPF, DKIM ve DMARC kayıtlarının üçünü birden istiyor. Microsoft da 2025'te Outlook.com için benzer bir kural getirdi. Kuralları karşılamayan iletiler spam'e alınabilir ya da reddedilebilir.
SPF ve DKIM'i cPanel'de kurma ve onarma
cPanelE-postaE-posta Teslim Edilebilirliği
Aracı açın.E-posta Teslim Edilebilirliği (Email Deliverability) sayfasında hesabınızdaki alan adları ve durumları listelenir. Sorunlu alan adlarının yanında "sorun var" uyarısı görünür.
Alan adını yönetin. İlgili alan adının yanındaki Yönet (Manage) düğmesine basın. DKIM, SPF ve ters DNS (PTR) için ayrı ayrı durum ve önerilen kayıt gösterilir.
Önerilen kaydı yükleyin. Alan adınızın DNS'i bizim sunucularımızdaysa DKIM ve SPF bölümlerindeki Önerilen Kaydı Yükle (Install the Suggested Record) düğmelerine basmanız yeterlidir. Başka bir servis üzerinden de gönderim yapıyorsanız (ör. bülten servisi), yüklemeden önce önerilen SPF kaydında o servisin de bulunduğundan emin olun.
DNS başka yerdeyse elle ekleyin. DNS'iniz Cloudflare'de ya da alan adı firmanızdaysa araç kaydı sizin yerinize ekleyemez. Gösterilen ad ve değerleri kopyalayıp oradaki DNS paneline TXT kaydı olarak girin. Kayıtlar yayıldıktan sonra sayfayı yenilediğinizde durum düzelir.
PTR sorununu bize bildirin. Ters DNS kaydı sunucunun IP adresine aittir ve sizin panelinizden değiştirilemez. Araç PTR için sorun gösteriyorsa Teknik Destek'e destek talebi açın.
DKIM değeri uzundur ve bazı DNS panelleri onu tırnak içinde birkaç parçaya böler; bu normaldir. Değeri elle yapıştırırken baştaki ve sondaki tırnakları, araya giren boşlukları kontrol edin; tek karakter eksik olsa imza doğrulanmaz.
Tek SPF kaydı kuralı ve 10 sorgu sınırı
Bir alan adında v=spf1 ile başlayan yalnız bir TXT kaydı olabilir. İki ayrı SPF kaydı varsa alıcılar ikisini de geçersiz sayar ve sonuç "permerror" olur; bu, hiç SPF olmamasından da kötüdür. Birden fazla gönderim kaynağınız varsa hepsini tek kayıtta birleştirin:
Yanlış (iki ayrı kayıt):
alanadiniz.com.  TXT  "v=spf1 +a +mx +ip4:203.0.113.10 ~all"
alanadiniz.com.  TXT  "v=spf1 include:_spf.google.com ~all"

Doğru (tek kayıt):
alanadiniz.com.  TXT  "v=spf1 +a +mx +ip4:203.0.113.10 include:_spf.google.com ~all"
SPF denetimi sırasında en fazla 10 DNS sorgusu yapılabilir. include, a, mx, ptr, exists ve redirect bu sınıra sayılır; eklediğiniz her include kendi içindeki sorgularla birlikte hesaplanır. ip4, ip6 ve all sayılmaz. Sınır aşılırsa sonuç yine "permerror" olur; kullanmadığınız servislerin include ifadelerini kaldırın.
Kaydın sonundaki ~all (softfail) listede olmayan sunuculardan gelen iletilerin şüpheli sayılmasını, -all (fail) ise reddedilmesini ister. Bütün gönderim kaynaklarınızı listelediğinizden emin olana kadar ~all ile kalın.
DMARC kaydını ekleme ve kademeli sıkılaştırma
DMARC kaydını cPanel'de Alan Adları → Bölge Editörü (Zone Editor) sayfasında alan adınızın yanındaki Yönet (Manage) düğmesinden TXT kaydı olarak eklersiniz; DNS başka yerdeyse oradaki panele girersiniz.
rua adresine büyük e-posta sağlayıcılarından günlük XML raporları gelir; bunlar için ayrı bir kutu açmanız işinizi kolaylaştırır. Politikayı bir anda en sıkı hâle getirmeyin, raporlara bakarak ilerleyin:
Aşama
Politika
Ne olur
Sonraki adıma ne zaman geçilir
1. İzleme
p=none
İletiler etkilenmez, yalnız rapor gelir.
Birkaç hafta boyunca bütün meşru kaynaklarınız SPF veya DKIM'den geçiyorsa.
2. Karantina
p=quarantine
Doğrulanamayan iletiler alıcının spam klasörüne gider.
Raporlarda kendi iletileriniz arasında başarısız olan kalmadıysa.
3. Ret
p=reject
Doğrulanamayan iletiler reddedilir; alan adınızla sahte gönderim yapılamaz.
Son aşama.
Dikkat: DMARC, SPF veya DKIM'in "Kimden" (From) adresindeki alan adıyla eşleşmesini ister. Web sitenizdeki iletişim formu iletiyi ziyaretçinin adresiyle (ör. [email protected]) "Kimden" olarak gönderiyorsa bu iletiler doğrulamadan geçemez. Formu kendi alan adınızdaki bir adresle göndermeye ayarlayın, ziyaretçinin adresini "Yanıtla" (Reply-To) alanına koyun.
Kayıtlar tamam ama hâlâ spam'e düşüyorsa
Sonucu kendiniz görün: Bir Gmail adresine ileti gönderin, iletiyi açıp üç nokta menüsünden Orijinali göster deyin. SPF, DKIM ve DMARC satırlarında PASS görmelisiniz.
İçeriği gözden geçirin: Yalnız bir görselden oluşan iletiler, kısaltılmış bağlantılar, tamamı büyük harf konu satırları spam puanını artırır.
Toplu gönderimi ayırın: Hosting e-postası günlük yazışma içindir ve paketlere göre saatlik gönderim sınırı vardır. Bülten ve kampanya iletileri için toplu gönderim servisi kullanın ve abonelikten çıkma bağlantısı ekleyin. Spam gönderimi Kabul Edilebilir Kullanım Politikası gereği hizmetin askıya alınmasına yol açabilir.
Web sitesi e-postalarını kimlik doğrulamalı gönderin: WordPress gibi yazılımlarda SMTP eklentisiyle gerçek bir e-posta hesabı üzerinden (port 465 veya 587) gönderim yapın.
Geri dönen hata iletisini saklayın: Alıcı sunucu kara liste ya da itibar gerekçesiyle reddediyorsa hata metninin tamamını destek talebine ekleyin (bkz. sık hata kodları).